Wikileaks revela cómo la CIA nos espió a través de smartphones, Smart TV y otros dispositivos


Wikileaks acaba de publicar una ingente colección de documentación que resume la actividad de la CIA durante los últimos tres años; la agencia de inteligencia cuenta con sistemas de hackeo que le han permitido obtener información privada de los usuarios de Europa y EE.UU. mientras usaban productos tecnológicos tan populares como un iPhone, un smartphone Android o un televisor inteligente.

La primera entrega publicada, títulada “Year Zero” contiene casi 9.000 archivos que han sido filtrados desde “una red aislada y de alta seguridad situada  en el Centro de Inteligencia Cibernética de la CIA en Langley, Virginia”. Así, la combinación de un “ejército” de hackers (más de 5.000, según la información de Wikileaks) junto con un arsenal de herramientas que incluyen malware, virus, troyanos y exploits “zero day” son la clave de la información recopilada por la CIA entre 2013 y 2016.


Este grupo de especialistas, conocido como EDG (Engineering Development Group), habría sido el responsable de ataques a smartphones con iOS o Android, serían capaces de obtener datos sobre geolocalización, audios, fotos o incluso información de aplicaciones consideradas como seguras, tales como WhatsApp o Telegram; no se ha roto el cifrado, sino que se obtiene información directamente desde el sistema operativo (desde capturar pantalla a las pulsaciones del teclado).
También se habla de una intrusión en el sistema operativo de las Smart TV de Samsung, que mantenía el micrófono encendido cuando el televisor estaba en reposo para captar cualquier conversación.


Además de dispositivos móviles, equipos con Windows, Mac, Linux, Solaris o dispositivos como routers, unidades de lectura de discos ópticos o cámaras de videovigilancia también serían objetivo de espionaje, siempre a través de sofisticadas técnicas hacker indetectables para la mayoría de los usuarios.

Un detalle que puede sonar anecdótico pero que sirve para entender la verdadera dimensión del asunto; entre las herramientas se incluyen un programa llamado “Pterodactyl”, diseñado para extraer información de un disquete. ¿Quién usa disquetes en 2017, se preguntará algún lector? Pues los responsables de la fuerza nuclear de EE.UU, por citar un ejemplo.


Por si la situación no os asusta lo suficiente, Wikileaks asegura que CIA ha perdido el control sobre este sofisticado sistema de hacking. Así, la colección de herramientas formada por millones de líneas de código habría sido filtrado a antiguos hackers que han trabajado para la organización y empresas contratistas del gobierno estadounidense, entre otros. Uno de ellos ha sido la fuente que ha permitido a Wikileaks publicar esta información.

Evidentemente, estamos ante una filtración que puede tener graves consecuencias. Por el momento, la CIA no se ha pronunciado pero entre la documentación revelada por Wikileaks se pueden leer extractos de texto en el que reconocen que “sería contrapoducente que se conociera esta información”.

Wikileaks, conciente de la gravedad del problema, ha explicado que han revisado los archivos que componen “Year Zero” y retirado los elementos más sensibles, como la información sobre terrorismo o ciberarmas.

Finalmente, debemos recordar que estamos ante la primera parte de una serie de filtraciones sobre la CIA, la mayor realizada hasta ahora. Ante este escenario, cualquier usuario se siente indefenso. ¿Qué responderá la CIA? ¿Tienen responsabildad las empresas que fabrican el hardware y software que utilizamos?

Archimedes, herramienta de CIA para hacer "Man-in-the-Middle"


WikiLeaks sigue publicando documentos relacionados con la serie de documentos Vault 7. Hace pocos días dieron a conocer a Archimedes, una herramienta de la CIA para hacer ataques man-in-the-middle que anteriormente fue conocida como Fulcrum.

Lo más inquietante de este asunto es no poder saber si Archimedes sigue siendo utilizado o no. Básicamente se trata de un malware que se instala en uno de los ordenadores pertenecientes a una LAN (red de área local) para redireccionar la navegación web de todos los ordenadores objetivo hacia un servidor controlado por la CIA, mientras que los afectados perciben que todo funciona con normalidad, como si no estuviesen siendo atacados mediante man-in-the-middle.

El propio manual explica de forma clara el funcionamiento de esta herramienta:

Archimedes es usado para redireccionar el tráfico de una LAN procedente un computador objetivo a través de una computadora controlada por el atacante antes de pasar por la pasarela. Esto permite a la herramienta inyectar una respuesta de servidor web falsificada que será redireccionada al navegador web objetivo en una localización arbitraria. Esta técnica es usada generalmente para redireccionar el objetivo hacia un servidor de explotación mientras ofrece la apariencia de una sesión de navegación normal.
Quizá este documento no tenga el interés ni el impacto de los primeros, pero es igualmente interesante y valioso para que la gente conozca cómo los servicios de inteligencia más poderosos han estado jugando con la privacidad en Internet a nivel mundial, además de forma aparentemente indiscriminada.

Los ataques man-in-the-middle, conocidos en castellano como ataques de intermediario, son un tipo de ataque en el cual un tercero consigue acceder a la conexión que están mantenimiento dos nodos (por ejemplo un servidor web con un navegador) pasando inadvertido por ambas partes. Esta tercera parte puede ver todos los datos transmitidos y generalmente también tiene la capacidad de modificarlos, pudiendo colar un malware en una carga de datos legítima.

Scribbles: la herramienta de la CIA para detectar futuros Snowdens


WikiLeaks ha publicado una nueva entrega de la serie de filtraciones del proyecto Vault 7, destinado a sacar a la luz documentos clasificados que demuestran los supuestos programas de espionaje electrónico de la CIA.

Se trata de un manual de usuario que describe un programa de la CIA conocido como "Scribbles". La herramienta permite a la agencia etiquetar y rastrear documentos creados con el software de Microsoft Office que sean filtrados por informantes o robados por "oficiales de Inteligencia extranjeros"


El proyecto está diseñado para permitir la inserción de etiquetas llamadas 'web beacon' en aquellos documentos que sean "susceptibles de ser robados".

Comúnmente utilizadas en análisis web, las etiquetas 'web beacons', también conocidas como 'web bugs', 'balizas web' o 'faros web', son a menudo incorporadas de forma invisible en páginas web o correos electrónicos para realizar un seguimiento de quién los lee.

Esta herramienta permitiría rastrear la actividad de los usuarios, incluido el monitoreo de cuándo y dónde se abrió un documento en particular.

De esta forma, la CIA sería capaz de ver cuando un tercero —potenciales informantes incluidos— accede a documentos confidenciales.

WikiLeaks señala que la última versión de la herramienta está fechada el 1 de marzo de 2016 —lo que indica que se utilizó hasta al menos el año pasado— y se suponía que debía permanecer clasificada hasta el 2066.

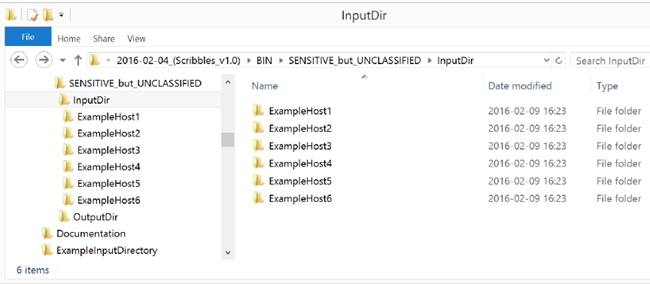
El manual del usuario del 'Scribbles' explica cómo la herramienta genera una marca de agua aleatoria para cada documento y la inserta, tras lo cual guarda todos los documentos procesados en un directorio de salida y crea un archivo de registro que identifica todas las marcas que hayan sido insertadas.

El 'Scribbles' fue probado con éxito en las versiones 1997-2016 de Microsoft Office en documentos que no estaban bloqueados, cifrados o protegidos con contraseña.

Sin embargo, la guía señala también que el programa tiene una serie de defectos.
Uno de los más significativos es que las marcas de agua solo se probaron con las aplicaciones de Microsoft Office, por lo que si el "usuario final objetivo" abría el documento con una aplicación alternativa, como OpenOffice, podría ver las marcas de agua y las URL y darse cuenta de que el documento estaba siendo rastreado.

Estados Unidos parece temer que Rusia los espíe a través del antivirus Kaspersky


Según un reporte de ABC News que cita fuentes oficiales, las autoridades estadounidenses han abierto una investigación sobre la relación de Kaspersky Lab con el gobierno ruso.

Aparentemente el Comité de Inteligencia del Senado envió un memorándum al director de inteligencia y al fiscal general alertando sobre la creciente presencia de Kaspersky en el mercado estadounidense, incluyendo en infraestructuras críticas del país donde su software de seguridad se encuentra instalado con frecuencia.

Kaspersky Lab es una compañía internacional dedicada a la seguridad informática que opera en unos 200 países. Su sede central se encuentra en Moscú, Rusia. Son los responsables del conocido antivirus Kaspersky, y no es primera vez que han sido acusados de tener relaciones con el gobierno ruso.

Parte del miedo y origen de estas acusaciones provienen del hecho de que el fundador y actual CEO de Kaspersky Lab, Eugene Kaspersky, fue educado en una Universidad patrocinada por la KGB y también trabajó para el ejercito ruso.

El reporte de ABC News también menciona que el Departamento de Seguridad Nacional de los Estados Unidos habrían emitido un reporte secreto sobre la relación de Kaspersky Lab con el gobierno Ruso que luego inició una investigación por parte del FBI.

El gobierno de los Estados Unidos cree Kaspersky y los rusos podrían usar sus productos para espiar a los ciudadanos de su país o para sabotear sus infraestructuras.

Kaspersky dice que se trata de acusaciones falsas:

Kaspersky emitió un comunicado de prensa al respecto donde afirman nunca haber tenido lazos con ningún gobierno, ni tampoco han ayudado o ayudarán a ningún gobierno con sus esfuerzos en ciberespionaje.

Además citan que en los últimos años Kaspersky Lab ha descubierto y reportado sobre múltiples campañas de ciberspionaje rusas, más que ninguna otra empresa basada en los Estados Unidos. Encuentran inaceptable que la compañía sea acusada injustamente sin tener ninguna evidencia para respaldar los alegatos.

El ciberespionaje ruso en Estados Unidos es un tema bastante caliente en la actualidad, especialmente después de que el senado del país norteamericano dijera tener pruebas sobre la intervención rusa en las últimas elecciones donde resultó victorioso Donald Trump.

Diccionario de 5000 millones de contraseñas en GitHub


Ben aka berzerk0 ha publicado un repositorio en Github que seguro hará las delicias de todo aquel que quiera hacer un ataque de fuerza bruta o, mejor dicho, de diccionario para obtener una contraseña. Efectivamente, se trata de diccionarios pero, ¿qué tienen de especial? Pues que son bastante extensos y ordena las contraseñas por uso o más probables...

Normalmente podemos encontrar algunas listas con contraseñas ordenadas por popularidad, pero el problema es que la gran mayoría de las listas, especialmente las listas más grandes, son ordenados alfabéticamente.

Evidentemente esto no es muy práctico. Si asumimos que la contraseña más común es "password" y estamos realizando un ataque de diccionario usando uno en inglés, vamos a tener que empezar con "aardvark" y pasar por "passover" para llegar a "password". "Aardvark" no parece una contraseña que elija mucha gente por lo que podríamos estar perdiendo mucho tiempo al no comenzar el ataque con la contraseña más común en nuestra lista!

Para crear los diccionarios, Ben fue a SecLists, Weakpass y Hashes.org y descargó casi todas las listas de palabras que contenían contraseñas reales. Estas listas eran enormes y terminó con más de 80GB reales, con contraseñas utilizadas y generadas por personas. Luego dividió los diccionarios entre más de 350 archivos de longitud variable, tipo de clasificación u orden, codificación de caracteres, origen y otras propiedades. Ordenó esos archivos, eliminó los duplicados de los propios archivos y juntó todos.


Si encontraba una contraseña en varios archivos, consideraba que era una aproximación de su popularidad. Si encontraba una entrada en 5 archivos, no era demasiado popular. Si una entrada se podía encontrar en 300 archivos, era muy popular.

Usando comandos de Unix, concatenó todos los archivos en un archivo gigante que contenía 4 mil millones de claves usados en distintos sitios de la web, y los ordenó por el número de apariciones en el archivo único. Con esto, pudo crear una lista de palabras muy grande clasificada por popularidad, no por orden alfabético.

El resultado: un repositorio de 24GB indispensable para cualquier cracker.